
はじめに
こんにちは。クラウドセントリック株式会社のmatsuuraです!
AWS運用をしていると、想定外のコスト増に気づいたものの、「どのリソースが原因なのか」「誰が実行したのか」まで特定するのに時間がかかることがあります。
今回は、AWS Cost Anomaly Detection の異常検知結果から Amazon Q 使って原因調査を行う機能を、社内環境で検証してみました。
1. コスト異常調査で困っていたこと
AWS Cost Anomaly Detection を使うと、想定外のコスト増加を検知できます。
一方で、通知画面だけでは「どのサービスで」「どのくらい増えたか」までは分かっても、具体的なリソース名や実行者までは分からないことがあります。
そのため、従来は CloudTrail や CloudWatch Logs を手動で確認し、原因を調査する必要がありました。
2. Amazon Q による解決策
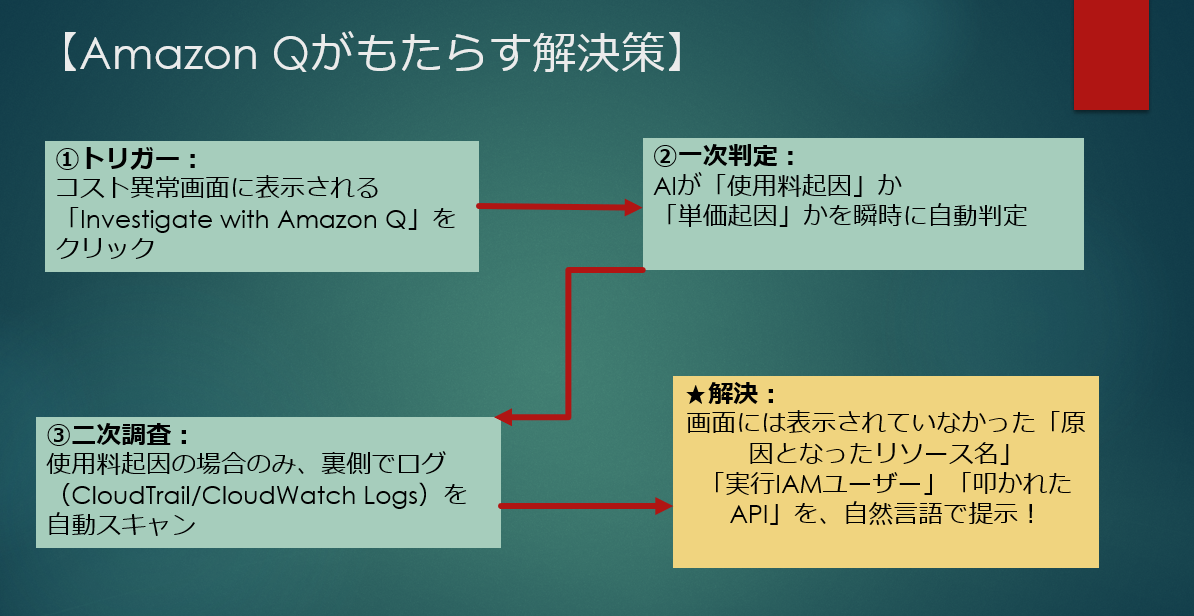
今回利用したのは、Cost Anomaly Detection の画面から実行できる Investigate with Amazon Q です。
Amazon Q がコストデータや CloudTrail などを確認し、コスト増加の原因を自然言語で説明してくれます。
使用量が増えたことによるコスト増なのか、単価や割引などの影響なのかを判定し、必要に応じて関連するリソース、IAMユーザー、API操作まで提示してくれます。
3. 社内環境で検証してみた
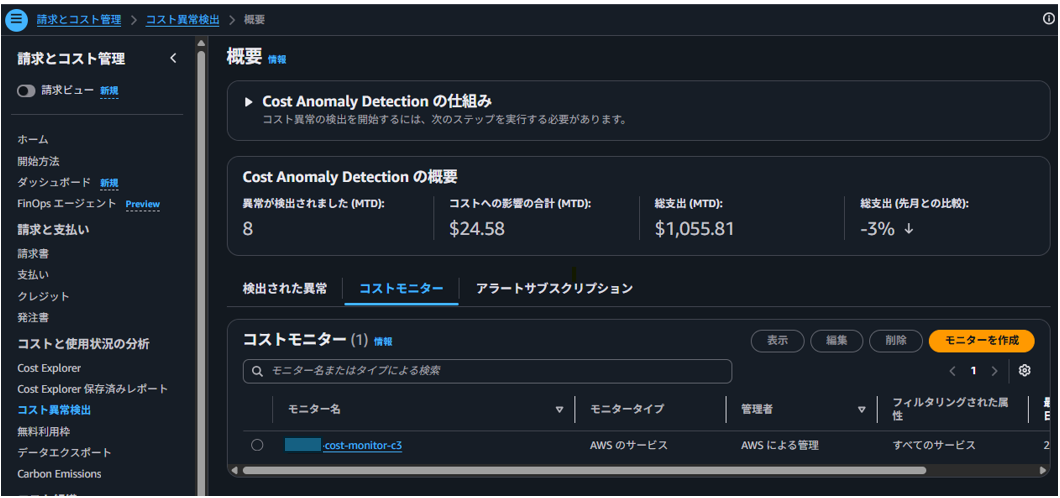
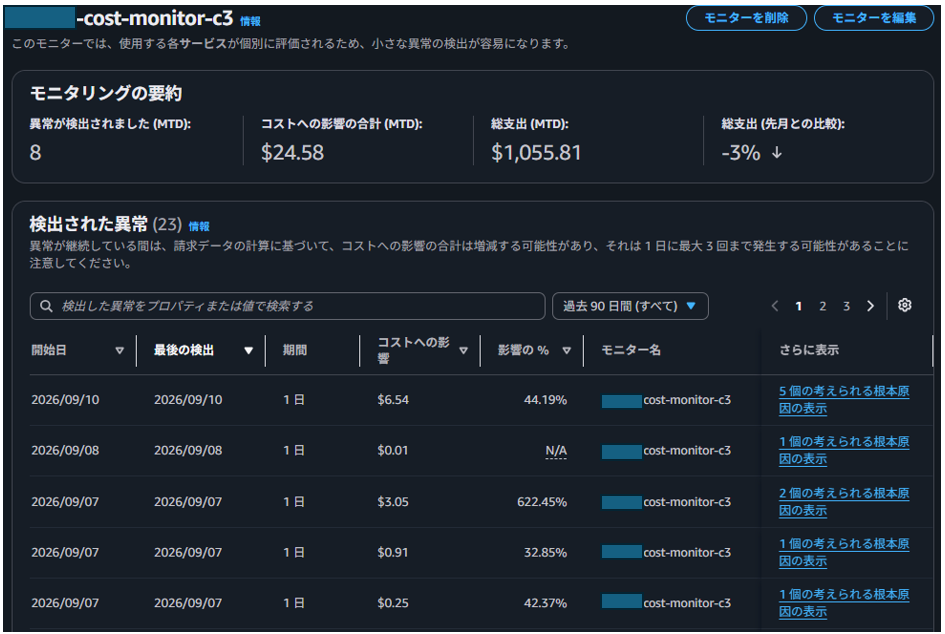
今回は、社内環境で Cost Anomaly Detection により検知されたコスト異常をもとに検証しました。
検知されたサービスは AWS Config です。
この時点では、AWS Config のコストが増えていることは分かりますが、なぜ増えたのかまでは分かりません。
4. Amazon Q で原因調査を実行
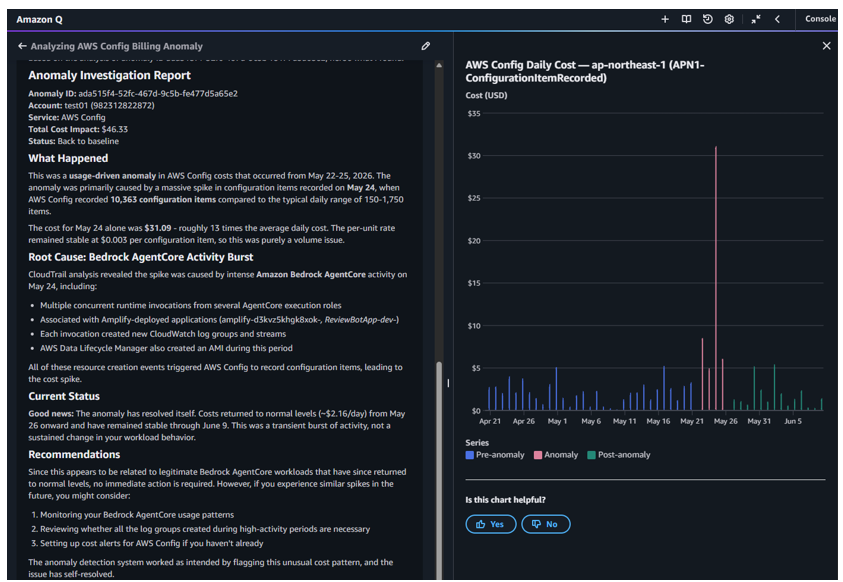
異常検知の詳細画面から Investigate with Amazon Q をクリックすると、Amazon Q による調査が開始されます。
手動で大量のログを検索しなくても、Amazon Q が裏側で関連するログやイベントを確認してくれます。
5. 調査結果
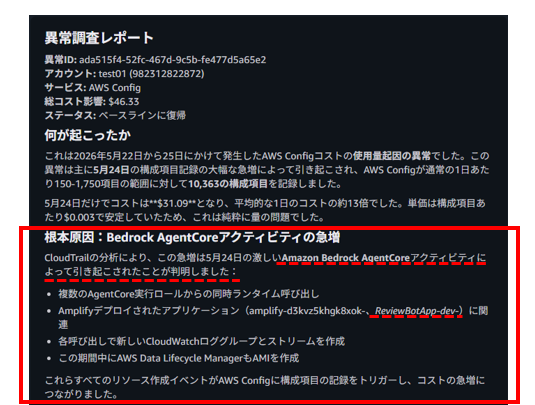
今回の検証では、AWS Config のコスト増加の原因として、Amplify でデプロイされたアプリケーションに関連するアクティビティが示されました。
具体的には、ReviewBotApp-dev による Amazon Bedrock 関連のアクティビティ増加が要因として提示されました。
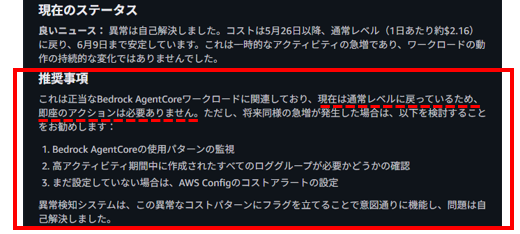
また、現在は通常レベルに戻っているため、即座の対応は不要という推奨アクションも確認できました。
6. 導入のしやすさ
この機能は、追加ライセンス費用なしで利用できます。
既存の AWS Cost Anomaly Detection を有効化し、Amazon Q を利用できる権限があれば、比較的簡単に試すことができます。
ただし、複数アカウントを横断してログを調査する場合は、CloudWatch Logs Insightsの標準料金が発生します。単一アカウント内で完結する調査であれば、追加費用はかかりません。
7. 期待できる効果
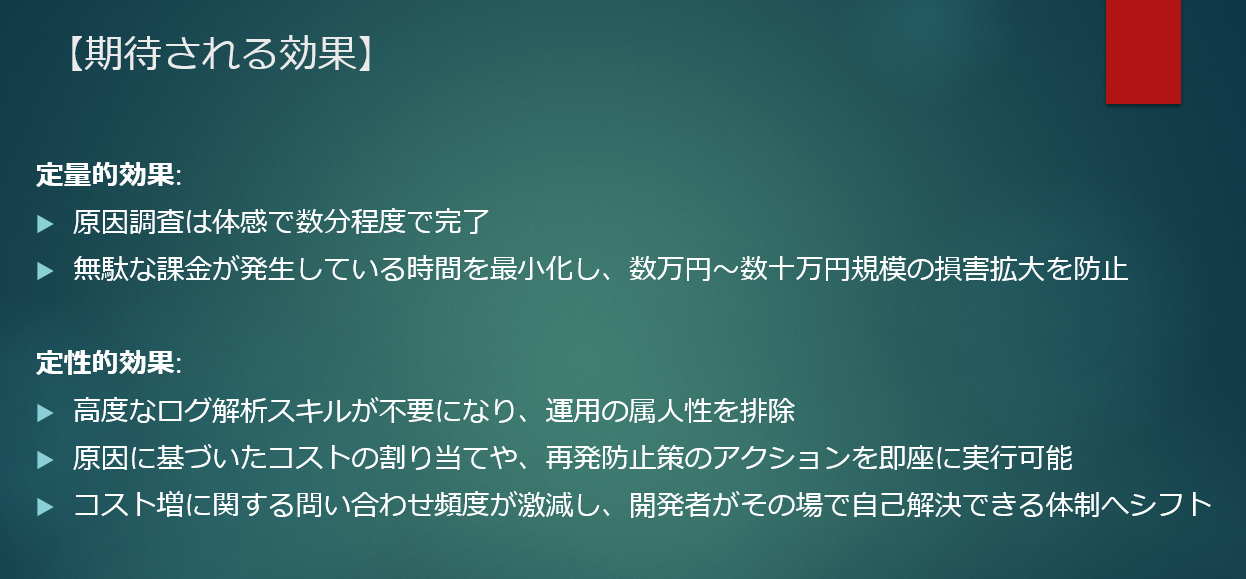
Amazon Qによる原因調査は、体感としては5〜10分程度で完了しました(正確な計測はしていません)。
手動でCloudTrailログを追って原因を特定する場合、規模にもよりますが数時間かかることも珍しくないため、初動対応にかかる時間を大きく短縮できる可能性を感じました。
また、開発者自身が原因を確認しやすくなるため、コスト増に関する問い合わせの削減や、自己解決しやすい運用にもつながりそうです。
おわりに
今回は、AWS Cost Anomaly Detection で検知されたコスト異常に対して、Amazon Q を使った原因調査を試してみました。
Cost Anomaly Detection だけでは分かりづらい具体的なリソースや実行者、関連するAPI操作を、Amazon Q が自然言語で提示してくれる点が便利でした。
コスト異常の検知から原因特定までの時間を短縮し、開発者自身が初動調査を行う手段として活用できそうです。


